HTTP ve HTTPS farkı tek bir harfte saklıdır: "S", güvenli (secure) demektir. HTTP, tarayıcı ile sunucunun sayfa, görsel ve form verisi alıp verirken kullandığı iletişim kuralıdır; HTTPS ise aynı iletişimin TLS ile şifrelenmiş ve sunucunun kimliği doğrulanmış hâlidir. HTTP'de araya giren biri trafiği okuyabilir ve değiştirebilir; HTTPS'te bunu yapamaz.
Kısaca
- HTTP (HyperText Transfer Protocol), web'in istek-cevap protokolüdür. Varsayılan olarak 80 numaralı portu kullanır.
- HTTPS, HTTP'nin TLS ile şifrelenmiş hâlidir. Varsayılan olarak 443 numaralı portu kullanır.
- HTTPS üç şey sağlar: gizlilik (şifreleme), bütünlük (verinin yolda değiştirilmemesi) ve kimlik doğrulama (doğru sunucuya bağlanma).
- Chrome, Temmuz 2018'den beri HTTP sayfalarını "Güvenli değil" olarak işaretliyor.
- HTTPS'e geçişte en sık sorunlar: yönlendirme eksikliği, karışık içerik ve eski bağlantılar.
HTTP nedir?
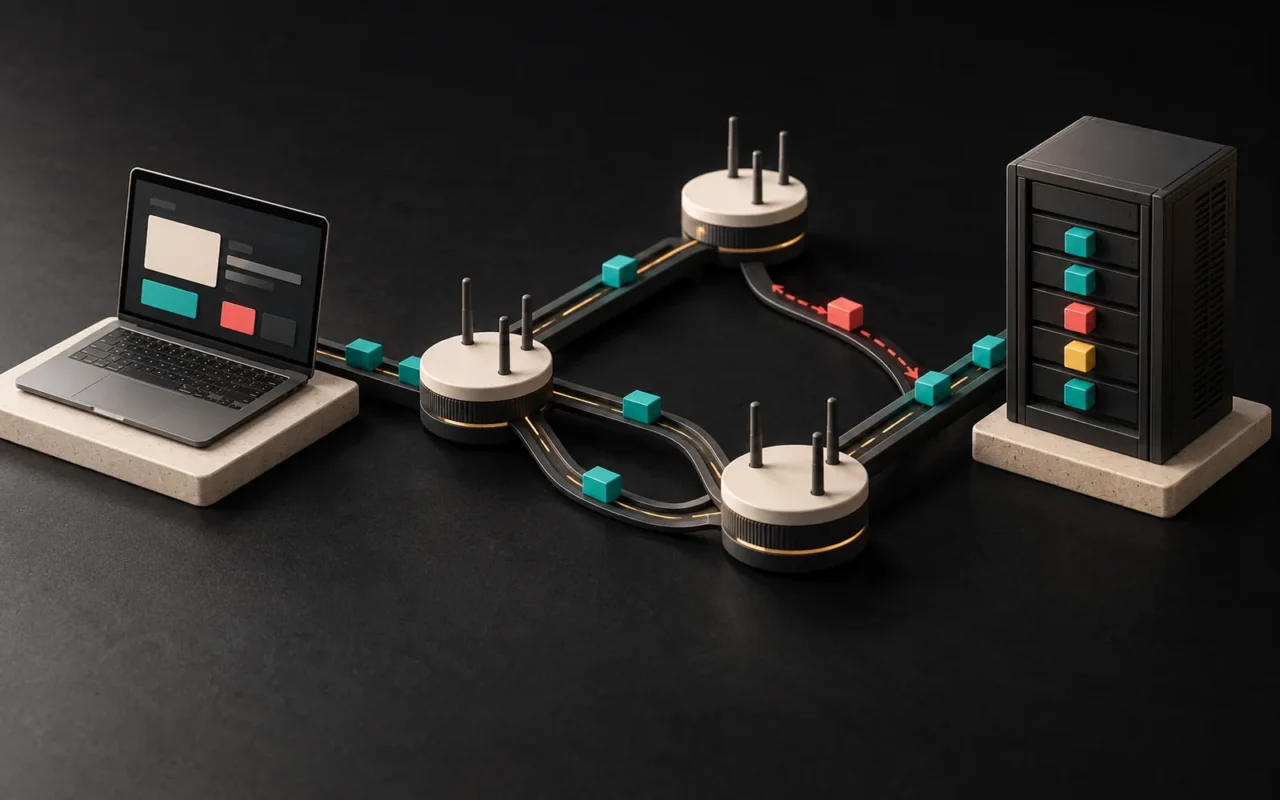
HTTP, tarayıcınızın bir sunucudan bir şey istemesinin ve cevabı almasının kurallarını belirleyen protokoldür. Bir sayfayı açtığınızda tarayıcı sunucuya "şu sayfayı ver" der (istek, request), sunucu da sayfayla birlikte bir durum kodu döner (cevap, response). Sık gördüğünüz durum kodlarından bazıları:
- 200 OK: İstek başarılı.
- 301 Moved Permanently: Sayfa kalıcı olarak başka adrese taşındı.
- 404 Not Found: Sayfa bulunamadı.
- 500 Internal Server Error: Sunucuda bir hata oluştu.
HTTP durumsuz (stateless) bir protokoldür: Her istek bir öncekinden bağımsızdır. Sitelerin sizi "hatırlaması" (oturum açık kalması, sepetin korunması) çerezler gibi ek mekanizmalarla sağlanır.
Ancak HTTP tek başına şifreleme içermez. Bu yüzden gönderdiğiniz her şey, ağ üzerinde açık metin olarak taşınır.
HTTPS nedir?
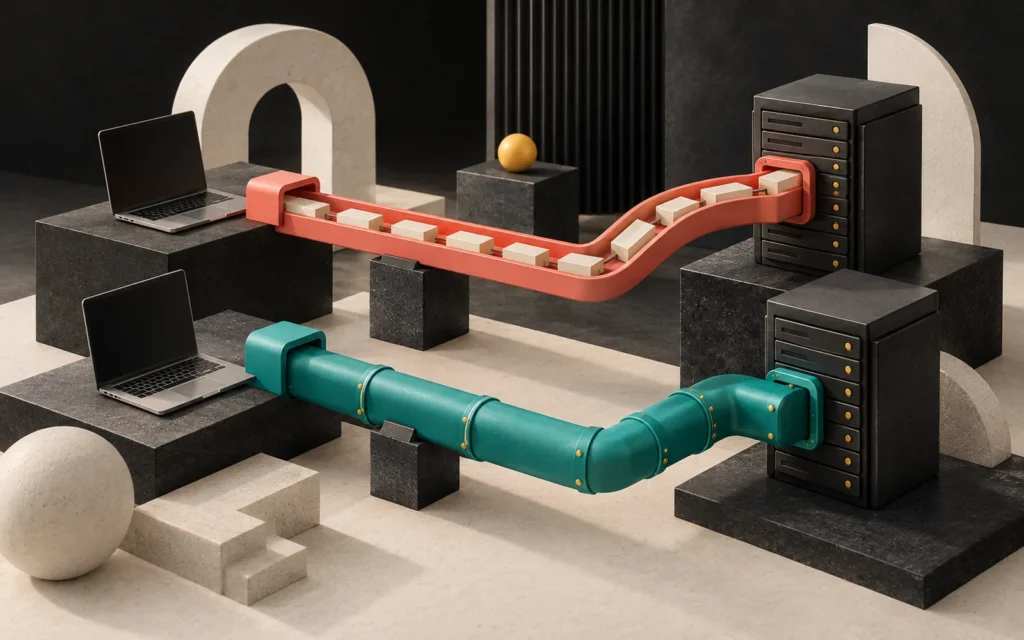
HTTPS, HTTP konuşmasının TLS (Transport Layer Security) adlı bir güvenlik katmanının içinden yapılmasıdır. Protokolün kendisi, yani istekler, cevaplar ve durum kodları aynı kalır; değişen, konuşmanın bir tünelin içinde yapılmasıdır.
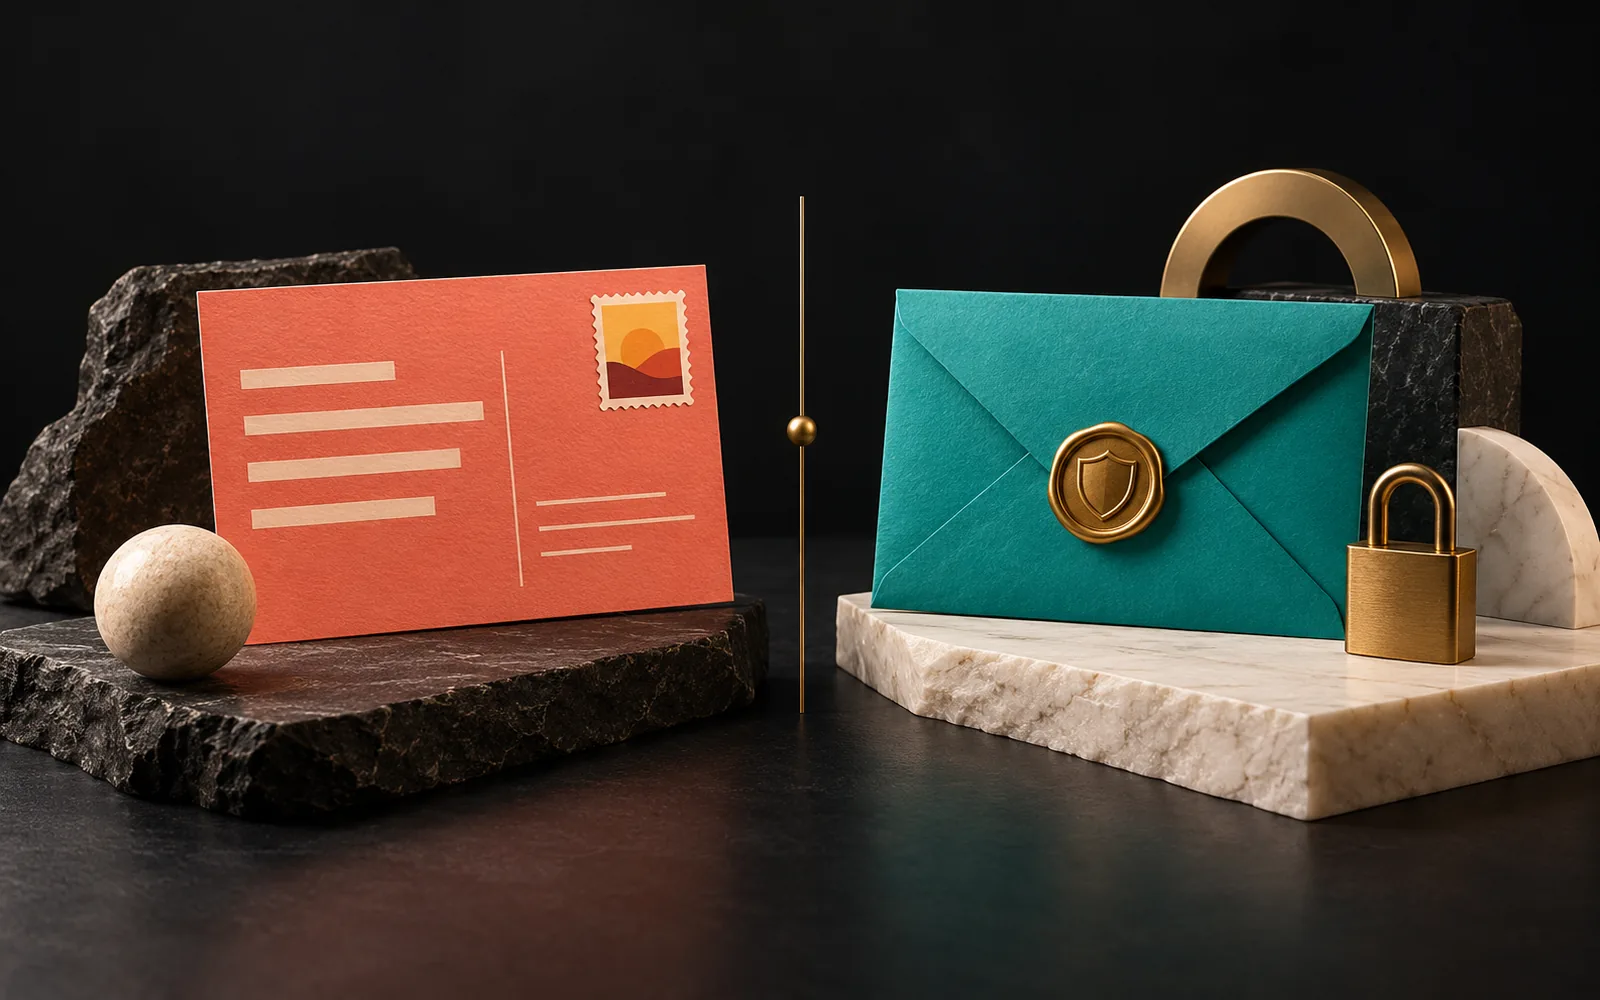
Bir benzetme: HTTP ile veri göndermek kartpostal yollamaya benzer. Postacı da, aradaki herkes de yazdığınızı okuyabilir. HTTPS ise mühürlü bir zarf gibidir ve zarfın yalnız doğru alıcı tarafından açılabileceği garanti altındadır.
HTTPS bağlantısı kurulurken kısaca şunlar olur:
- Tarayıcı sunucuya bağlanır ve güvenli bağlantı kurmak istediğini söyler.
- Sunucu, alan adına ait SSL/TLS sertifikasını gönderir.
- Tarayıcı sertifikanın güvenilir bir otorite tarafından imzalandığını, süresinin dolmadığını ve ziyaret edilen alan adıyla eşleştiğini kontrol eder.
- İki taraf, yalnız kendilerinin bildiği oturum anahtarları üzerinde anlaşır.
- Bundan sonra iki taraf bütün HTTP trafiğini bu anahtarlarla şifreler.
Sertifikanın ne olduğu, türleri ve nereden alınacağı konusunu SSL sertifikası nedir? yazımızda ayrıntılı anlattık. Bu yazıda protokol farkına ve sitenize etkisine odaklanıyoruz.
HTTP ve HTTPS farkı: karşılaştırma tablosu
| Özellik | HTTP | HTTPS |
|---|---|---|
| Adres başı | http:// | https:// |
| Varsayılan port | 80 | 443 |
| Şifreleme | Yok | TLS ile var |
| Sunucu kimlik doğrulaması | Yok | Sertifika ile var |
| Verinin yolda değiştirilmesine karşı koruma | Yok | Var |
| Tarayıcıdaki görünüm | "Güvenli değil" uyarısı | Uyarı yok |
| HTTP/2 ve HTTP/3 desteği (tarayıcılarda) | Pratikte yok | Var |
| Konum, bildirim, kamera gibi tarayıcı özellikleri | Kullanılamaz | Kullanılabilir |
HTTPS'in sitenize ve işinize etkisi
Ziyaretçi güveni
Chrome, 24 Temmuz 2018'de yayımlanan 68. sürümden beri bütün HTTP sayfalarını adres çubuğunda "Güvenli değil" olarak gösteriyor. Teklif ya da iletişim formu olan bir sayfada bu uyarı, ziyaretçinin bilgi bırakmasını doğrudan etkileyebilir.
Bir ayrıntı: Chrome, Eylül 2023'te yayımlanan 117. sürümle adres çubuğundaki kilit simgesini de kaldırıp yerine nötr bir "ayarlar" simgesi koydu. Google'ın gerekçesi, HTTPS'in artık varsayılan durum olması ve kilidin pek çok kullanıcı tarafından "bu site güvenilir" diye yanlış anlaşılmasıydı. Yani HTTPS artık bir ayrıcalık işareti değil, beklenen asgari düzeydir.
Veri güvenliği
Örneğin halka açık bir Wi-Fi ağında, aynı ağdaki biri HTTP üzerinden gönderdiğiniz form bilgilerini okuyabilir. HTTP sayfaya araya girilerek reklam ya da zararlı kod eklenmesi de mümkündür. HTTPS her iki riski de ortadan kaldırır.
Arama motorları
Google, Ağustos 2014'te HTTPS'i bir sıralama sinyali olarak kullanmaya başladığını duyurdu ve bunu "çok hafif" bir sinyal olarak tanımladı. HTTPS tek başına sizi üst sıralara taşımaz; ama Google onu içerik ve kullanıcı deneyimi gibi diğer etkenlerle birlikte değerlendirir.
Hız
HTTPS'in siteyi yavaşlattığı düşüncesi büyük ölçüde geçmişte kaldı. Tersine, modern ve daha hızlı protokoller olan HTTP/2 ve HTTP/3'ü tarayıcılar pratikte yalnız şifreli bağlantı üzerinden kullanıyor. Yani HTTPS'e geçmek, hız iyileştirmelerinin de kapısını açar.
Tarayıcı özellikleri
Konum bilgisi, anlık bildirimler (Web Push), kamera ve mikrofon erişimi, service worker gibi pek çok tarayıcı özelliği yalnız güvenli bağlantılarda çalışır. Sitenize ileride bu tür bir özellik eklemek istiyorsanız HTTPS ön koşuldur.
HTTPS'e geçerken sık yapılan hatalar
- HTTP sürümünü açık bırakmak. Sertifika kurulduktan sonra
http://ile gelen her istek kalıcı (301) yönlendirmeylehttps://adresine gönderilmelidir. Aksi hâlde sitenin iki kopyası açık kalır. - Karışık içerik (mixed content). HTTPS sayfanın içinde
http://ile yüklenen görsel, betik ya da stil dosyaları bulunmasıdır. Modern tarayıcılar görselleri otomatik olarak HTTPS'e yükseltmeye çalışır, betik ve stil dosyalarını ise engeller. Sonuç: bozuk görünen sayfalar, çalışmayan menüler ya da formlar. - Veritabanındaki eski adresler. WordPress gibi sistemlerde site adresi, içeriklerdeki görsel bağlantıları ve tema ayarları veritabanında
http://olarak kalabilir. Geçişte bunların da güncellenmesi gerekir. - Dış hizmetleri unutmak. Search Console, analiz araçları, reklam hesapları ve sosyal medya profillerindeki site adresi güncellenmelidir.
wwwvewww'suz adreslerin tutarsızlığı. Hangi adresi ana adres olarak seçtiyseniz diğer üç kombinasyon (http/https×www/www'suz) ona yönlendirilmelidir.
HSTS: Bir adım ileri
HSTS (HTTP Strict Transport Security), sunucunun tarayıcıya "bu siteye bundan sonra yalnız HTTPS ile bağlan" demesini sağlayan bir başlıktır. Tarayıcı bu bilgiyi aldıktan sonra kullanıcı http:// yazsa bile isteği doğrudan HTTPS'e çevirir. HSTS'i, sitenin tüm alt alan adlarının HTTPS'e hazır olduğundan emin olduktan sonra açmak gerekir; aksi hâlde ziyaretçiler HTTPS'i olmayan bir alt alan adına erişemeyebilir.
Bizim deneyimimiz
Yaptığımız sitelerin büyük bölümü WordPress üzerinde çalışıyor ve yayına alırken HTTPS geçişini bir kontrol listesiyle yapıyoruz: sertifikanın hem ana alan adını hem www sürümünü kapsaması, bütün adres kombinasyonlarının tek bir HTTPS ana adrese 301 ile yönlenmesi, veritabanındaki eski http:// bağlantılarının güncellenmesi ve tarayıcı konsolunda karışık içerik uyarısı kalmaması. Sertifikanın kendisini ve yenileme konusunu SSL sertifikası yazımızda, alan adının sunucuya nasıl bağlandığını DNS nedir? yazımızda anlattık.
Sık sorulan sorular
HTTPS olan her site güvenilir midir?
Hayır. HTTPS, bağlantının şifreli olduğunu ve sitenin o alan adına ait olduğunu doğrular. Sitenin sahibinin dürüst olduğunu göstermez. Dolandırıcılık amaçlı siteler de HTTPS kullanabilir; alan adını dikkatle kontrol etmek gerekir.
Formu olmayan bir tanıtım sitesi için de HTTPS gerekli mi?
Evet. Tarayıcılar form olsun olmasın bütün HTTP sayfalarını "Güvenli değil" olarak işaretliyor. Ayrıca HTTPS, sayfanın yolda değiştirilmesini de engeller ve daha hızlı protokollerin kullanılmasını sağlar.
HTTPS'e geçince arama sıralamam düşer mi?
Geçişi doğru yaparsanız kalıcı bir kayıp beklemezsiniz. Önemli olan, bütün eski adreslerin 301 ile yeni adreslere yönlendirilmesi, site haritasının güncellenmesi ve Search Console'da HTTPS sürümünün eklenmesidir.
HTTPS sitemi yavaşlatır mı?
Günümüz donanımı ve protokollerinde şifrelemenin ek yükü çok küçüktür. HTTPS, HTTP/2 ve HTTP/3 gibi daha hızlı protokolleri kullanmanın da ön koşuludur.
Sonuç
HTTP ile HTTPS arasındaki fark, verinizin açık bir kartpostalla mı yoksa mühürlü bir zarfla mı taşındığıdır. Bugün HTTPS, her kurumsal site için asgari standarttır. Geçişi yaparken yönlendirmeleri, karışık içeriği ve eski bağlantıları kontrol etmek, kullanıcıların da arama motorlarının da sitenizi sorunsuz görmesini sağlar. Web tasarım ve WordPress geliştirme projelerimizde HTTPS kurulumunu yayın sürecinin standart bir adımı olarak yapıyoruz. Mevcut sitenizde "Güvenli değil" uyarısı görüyorsanız bize yazabilirsiniz.
Grafik Sanat'ta öğrenin: Konuyu görselli anlatım ve testlerle öğrenmek için → grafiksanat.com.tr/terim/http-https
Yayından sonra değişenler
Güncelleme (Ekim 2026): Google, Ekim 2025'te Chrome'da HTTPS'i varsayılan hâle getirme planını duyurdu. Buna göre "Her zaman güvenli bağlantı kullan" ayarının herkese açık siteler için olan sürümü, Nisan 2026'da (Chrome 147) Gelişmiş Güvenli Tarama kullanıcılarında, Ekim 2026'da yayımlanması planlanan Chrome 154 ile de bütün kullanıcılarda varsayılan olarak açılacak. Bu ayar açıkken Chrome, HTTPS'i olmayan herkese açık bir siteye ilk kez girmeden önce kullanıcıdan izin isteyecek. HTTP'de kalan siteler için bu, ziyaretçinin siteye ulaşmadan bir uyarı ekranıyla karşılaşması anlamına geliyor.
Kaynaklar11
- IETF RFC 9110 — HTTP Semantics (durumsuz protokol; http için port 80, https için port 443; sunucu kimliği doğrulaması) — erişim: 2026-10 rfc-editor.org
- PKI Consortium — Chrome will show "Not secure" for all HTTP sites starting July 2018 (Chrome 68) — erişim: 2026-10 · Chrome Releases — Stable Channel Update for Desktop (24 Temmuz 2018) — erişim: 2026-10 pkic.org
- Chromium Blog — An Update on the Lock Icon (2 Mayıs 2023) — erişim: 2026-10 blog.chromium.org
- Help Net Security — Google Chrome will lose the "lock" icon for HTTPS-secured sites (3 Mayıs 2023; Chrome 117) — erişim: 2026-10 helpnetsecurity.com
- Google Search Central Blog — HTTPS as a ranking signal (Ağustos 2014) — erişim: 2026-10 developers.google.com
- MDN — Mixed content — erişim: 2026-10 developer.mozilla.org
- MDN — Strict-Transport-Security — erişim: 2026-10 developer.mozilla.org
- MDN — Features restricted to secure contexts — erişim: 2026-10 developer.mozilla.org
- Apache httpd — mod_http2 README (tarayıcılar HTTP/2'yi yalnız TLS üzerinden destekliyor) — erişim: 2026-10 apache.googlesource.com
- IETF RFC 9114 — HTTP/3 (QUIC üzerinde çalışır; QUIC, TLS 1.3'ü içerir) — erişim: 2026-10 rfc-editor.org
- Google — HTTPS by default (Chrome Security, 28 Ekim 2025) — erişim: 2026-10 blog.google