KVKK uyumlu yazılım, kişisel veriyi yalnızca gerektiği kadar toplar. Kimin hangi veriye eriştiğini kontrol eder ve kaydeder. Ayrıca veriyi amacı bitince silebilir ve kullanıcıyı doğru biçimde bilgilendirir. 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) yazılımcılara doğrudan "şu kodu yazın" demez. Ama veri sorumlusu, Kanun'un yüklediği yükümlülüklerin çoğunu ancak baştan buna göre tasarlanmış bir yazılımla yerine getirebilir.
Kısaca
- Veri minimizasyonu: KVKK'ya göre veri, amaçla bağlantılı, sınırlı ve ölçülü işlenir. Formdaki her alan bir gerekçe ister.
- Aydınlatma ve açık rıza ayrıdır: Kurul'un 24 Mart 2026'da Resmî Gazete'de yayımlanan ilke kararı bunu açıkça belirtti. Bu iki metni ayrı ayrı düzenlemek gerekir.
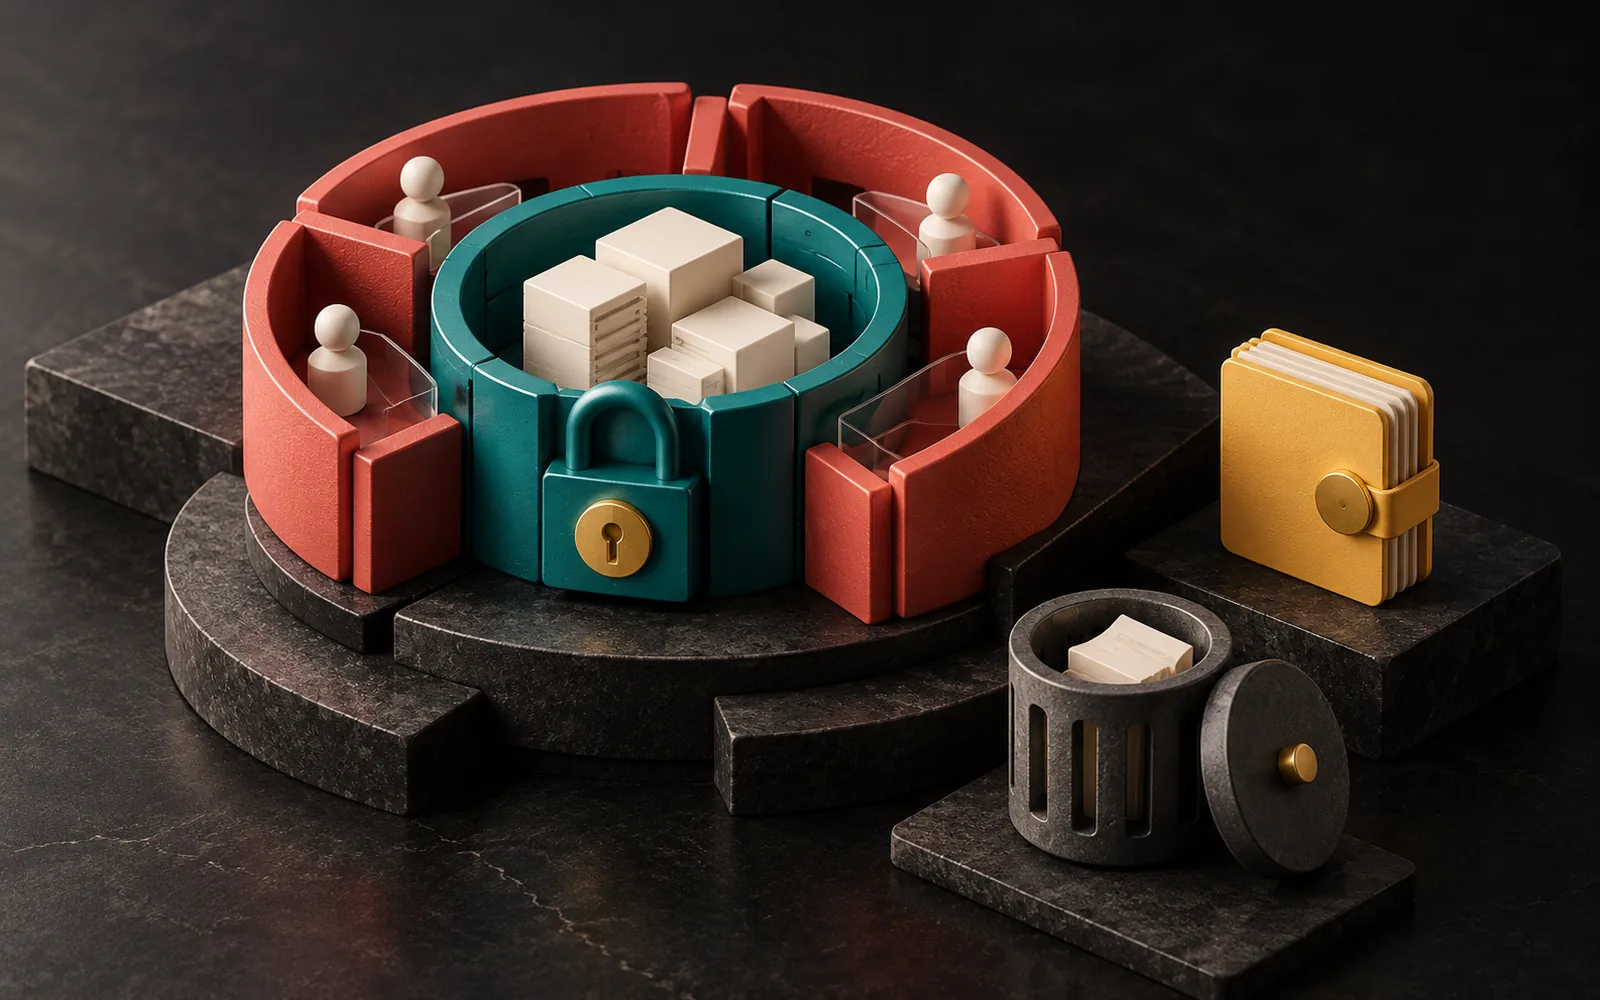
- Erişim kontrolü ve kayıtlar: Rol bazlı yetki, erişim kayıtları ve yedekleme öne çıkar. Bunlar, Kanun'un 12. maddesindeki güvenlik yükümlülüğünün yazılımdaki en yaygın karşılıklarıdır.
- Silme ve anonimleştirme: İşleme amacı ortadan kalkınca veri silinmeli, yok edilmeli ya da anonim hale getirilmelidir.
- Yurt dışına aktarım: 1 Haziran 2024'te yürürlüğe giren 7499 sayılı Kanun değişikliğiyle kurallar değişti. Yurt dışındaki bulut servislerini bu kapsamda değerlendirmek gerekir.
KVKK yazılım geliştirmeyi neden ilgilendirir?
KVKK'nın yükümlülükleri veri sorumlusuna, yani yazılımı kullanarak kişisel veri işleyen işletmeye aittir. Ama bu yükümlülükler yazılımın yapabildikleriyle sınırlıdır. Örneğin silme özelliği olmayan bir yazılım veriyi silemez. Erişim kaydı tutmuyorsa kimin neye baktığını gösteremez. Her alanı zorunlu tutuyorsa da gereksiz veri toplamayı engelleyemez.
Bu yüzden KVKK uyumu, teslimden sonra eklenecek bir metin değildir. Aksine tasarım aşamasında verilecek kararlardır. Sonradan eklemek hem daha pahalı hem daha risklidir.
1. Veri minimizasyonu: sadece gerekeni toplayın
KVKK'nın 4. maddesi, kişisel verilerin işlenmesinde uyulacak genel ilkeleri sayar. Bunlar şöyledir: hukuka ve dürüstlük kurallarına uygunluk, doğruluk ve güncellik, belirli, açık ve meşru amaç, amaçla bağlantılı, sınırlı ve ölçülü olma ve gerekli süre kadar muhafaza.
Yazılımda bunun karşılığı:
- Her form alanı için "neden?" sorusu. Teklif formunda T.C. kimlik numarası gerekiyor mu? Doğum tarihi gerçekten kullanılıyor mu?
- Zorunlu ve isteğe bağlı alanları ayırmak. Yalnız işin yürümesi için gereken alanlar zorunlu olmalı.
- Ekranda gereğinden fazla veri göstermemek. Saha ekibinin müşterinin tüm geçmişini değil, yalnız o iş için gerekeni görmesi.
- Kayıtlara ve hata raporlarına kişisel veri yazmamak. Uygulama kayıtları (log) ve hata takip araçları sık gözden kaçan veri kaynaklarıdır.
2. Aydınlatma ve açık rıza ekranları
KVKK'nın 10. maddesine göre veri sorumlusu, veriyi toplarken ilgili kişiyi bilgilendirmelidir. Bu bilgiler; veri sorumlusunun kimliği, işleme amacı ve verinin kimlere, hangi amaçla aktarılabileceğidir. Toplama yöntemi, hukuki sebep ve kişinin hakları da bu bilgilere dahildir. Buna aydınlatma denir.
Açık rıza ise ayrı bir şeydir. Kanunda sayılan diğer işleme şartları yoksa ona başvurulur. Açık rıza; belirli bir konuya ilişkin, bilgilendirmeye dayanan ve özgür iradeyle verilen onaydır.
Kişisel Verileri Koruma Kurulu'nun 18 Şubat 2026 tarihli ve 2026/347 sayılı ilke kararı bugün yürürlüğe girdi. Karar, 24 Mart 2026'da Resmî Gazete'de yayımlandı. Karara göre:
- Aydınlatma metni ile açık rıza metni ayrı ayrı düzenlenmeli. Aynı platformda gösterilse bile ayrı başlık ve ayrı adımlarla sunulmalıdır.
- Aydınlatma metni bir onay ya da kabul şartına bağlanamaz. "Okudum, kabul ediyorum" gibi kurgular hukuka aykırı sayılır. Yalnızca okunduğuna dair geri bildirim alınabilir.
- İşleme başka bir hukuki sebebe dayanıyorsa yalnız aydınlatma yapılmalı. Bu durumda gereksiz yere açık rıza istenmemelidir.
Yazılım tasarımına yansıması şöyle: Kayıt ya da form ekranında tek bir "kabul ediyorum" kutusu olmamalı. Bunun yerine onay kutusu olmadan bir aydınlatma bağlantısı koyun. Ayrıca gerçekten açık rıza gereken her amaç için ayrı, işaretlenmemiş ve isteğe bağlı seçenekler sunun.
Kurul bu konuda daha önce de karar vermişti (2025/1072 sayılı ilke kararı, Resmî Gazete, 26 Haziran 2025). Bu karar, SMS doğrulama koduyla tek bir işlemde birden fazla onay alınmasına son verilmesini istemişti. Söz konusu onaylar üyelik onayı, ticari ileti izni ve kişisel veri işleme rızasıydı. Yani "tek tuşla her şeye onay" kurgusu artık açıkça riskli.
3. Erişim kontrolü, kayıtlar ve güvenlik
KVKK'nın 12. maddesi veri sorumlusundan gerekli her türlü teknik ve idari tedbiri almasını ister. Amaç, hukuka aykırı işlemeyi ve erişimi önlemektir. Veriyi başka biri işliyorsa (ör. yazılım ya da barındırma firması) veri sorumlusu bu tedbirlerden onunla birlikte sorumludur.
Yazılımda bunun en yaygın karşılıkları:
- Rol bazlı yetkilendirme: Her kullanıcı yalnız işi için gereken veriyi görür ve değiştirir.
- Erişim ve işlem kayıtları: Kim, ne zaman, hangi kayda baktı ya da onu değiştirdi? Bu kayıtlar, bir olay sonrasında neler olduğunu anlamanın tek yoludur.
- Güçlü kimlik doğrulama: İki adımlı doğrulama ya da şifresiz giriş yöntemleri. Şifresiz girişi Passkey Nedir? yazımızda anlattık.
- Şifreleme: Verinin ağ üzerinde (HTTPS) ve gerektiğinde saklandığı yerde şifrelenmesi.
- Yedekleme ve geri yükleme testi: Yedeklerin de aynı güvenlik önlemlerine tabi olması. Yedekleme yaklaşımını Web Sitesi Yedekleme yazımızda ele aldık.
- İletişim bilgisinin doğrulanması: Kurul'un 2020/966 sayılı kararı, veri sorumlularından makul tedbir almasını ister. Böylece faturalar ve belgeler yanlış iletişim bilgisi yüzünden üçüncü kişilere gitmez. Örneğin telefon ya da e-postaya doğrulama kodu veya bağlantısı göndermek bu tedbirlerdendir.
Veri ihlali olursa
Veriler hukuka aykırı olarak başkalarınca ele geçirilebilir. Bu durumda Kanun, ilgili kişiye ve Kurul'a "en kısa sürede" bildirim yapılmasını ister. Kurul, 2019/10 sayılı kararıyla bu süreyi en geç 72 saat olarak yorumlamıştır. Süre, veri sorumlusunun ihlali öğrenmesinden itibaren başlar. Yazılımın bunu desteklemesi için ihlalin kapsamını (hangi veriler, hangi kişiler) hızlıca çıkarabilecek kayıtlar tutması gerekir.
4. Silme, yok etme ve anonimleştirme
KVKK'nın 7. maddesi, hukuka uygun işlenmiş veriler için de bir kural koyar. İşlemeyi gerektiren sebepler ortadan kalktığında kişisel veriler silinir, yok edilir veya anonim hale getirilir. Bu işlem resen ya da ilgili kişinin talebiyle yapılır.
Yazılımda bunun karşılığı:
- Veri türlerine göre saklama süreleri tanımlamak,
- Süresi dolan kayıtları bulan ve işleme alan bir mekanizma,
- Silme talebini yerine getirebilen bir yönetim ekranı,
- Yedeklerde ve bağlı sistemlerde (e-posta servisi, SMS sağlayıcısı) kalan kopyaların da düşünülmesi,
- Raporlama için gerçekten anonim (kişiyle ilişkilendirilemeyen) veri kullanmak.
Mobil uygulamalarda mağazalar da benzer bir şart koyar. Uygulamada hesap oluşturulabiliyorsa kullanıcıya uygulama içinden hesap silme imkânı sunmalısınız.
5. Üçüncü taraf servisler ve yurt dışına aktarım
Modern bir yazılım nadiren tek başına çalışır. Örneğin bulut sunucu, e-posta gönderim servisi, SMS ve WhatsApp sağlayıcıları, analitik ve hata takip araçları. Bunların sunucuları yurt dışındaysa, bu bir yurt dışına kişisel veri aktarımı olabilir. Bulut kavramını Bulut Bilişim Nedir?, entegrasyonları API Entegrasyonu Nedir? yazılarımızda anlattık.
12 Mart 2024'te Resmî Gazete'de yayımlanan 7499 sayılı Kanun, KVKK'nın 9. maddesini yeniden düzenledi. Değişiklik 1 Haziran 2024'te yürürlüğe girdi. Eski düzenlemedeki açık rızaya dayalı aktarım ise bir geçiş hükmüne bağlandı. Bu yol, 1 Eylül 2024'e kadar yeni düzenlemeyle birlikte uygulanabildi. Yeni düzende önce Kanun'un 5. ya da 6. maddesindeki işleme şartlarından biri bulunmalı. Ardından aktarım şu yollardan biriyle yapılabilir:
- Yeterlilik kararı: Kurul'un ilgili ülke, sektör ya da uluslararası kuruluş için verdiği karar.
- Uygun güvenceler (yeterlilik kararı yoksa): Kurul'un ilan ettiği standart sözleşme ya da onaylı bağlayıcı şirket kuralları. Kamu kurumları arası anlaşma ya da Kurul izniyle yazılı taahhütname de bu gruptadır. Standart sözleşme, imzalanmasından itibaren 5 iş günü içinde Kurum'a bildirilmelidir.
- Arızi aktarım: Yukarıdakiler yoksa yalnızca arızi (sürekli olmayan) durumlarda ve Kanun'da sayılan sınırlı hallerde mümkündür. Örneğin riskler hakkında bilgilendirilmiş kişinin açık rızasıyla.
Yazılım projesinde pratik adım şudur: Kullandığınız her üçüncü taraf servisi bir listede tutun. Listede verinin nerede işlendiği ve hangi aktarım yoluna dayanıldığı da yer alsın. Bu liste hem aydınlatma metni hem de sözleşmeler için temel olur.
Geliştirme ekibi için kısa kontrol listesi
- [ ] Her form alanının amacı yazılı mı, gereksiz alan var mı?
- [ ] Aydınlatma ve açık rıza ekranları ayrı mı; açık rıza seçenekleri isteğe bağlı ve işaretlenmemiş mi?
- [ ] Roller ve yetkiler tanımlı mı, erişim kayıtları tutuluyor mu?
- [ ] Uygulama kayıtlarında ve hata raporlarında kişisel veri var mı?
- [ ] Saklama süreleri ve silme mekanizması var mı?
- [ ] Yedekler şifreli mi, geri yükleme denendi mi?
- [ ] Üçüncü taraf servislerin listesi ve verinin işlendiği ülkeler belli mi?
- [ ] Bir ihlal halinde etkilenen kayıtları hızla çıkarabilecek bilgi var mı?
Bizim deneyimimiz
Dijital ürünlerimizden AquaCRM'i, su arıtma servis firmalarının abonelikle kullandığı bir platform olarak geliştirdik. Sistemi, her abone firmanın kendi izole veri alanında çalışacağı şekilde kurduk. Böylece bir firmanın müşteri ve cihaz verisi başka bir firmanın ekranında görünmez. AquaCRM'de WhatsApp/SMS şablonları ve otomatik bildirimler gibi özellikler de var. Bu özellikler, ileti türü ve izin konularını tasarımın bir parçası haline getirmeyi gerektiriyor.
Kendi web sitemizde ise eklentisiz, Google Consent Mode v2 uyumlu bir çerez onay bandı yaptık. Projelerimizde KVKK gereksinimlerini teslim sonrasına bırakmıyoruz. Veri alanlarını, rolleri ve üçüncü taraf servisleri kapsam aşamasında birlikte belirliyoruz. Hukuki metinlerin içeriği ise işletmenin hukuk danışmanının sorumluluğundadır. Biz yazılımın bu metinleri doğru sunmasını ve gereken işlemleri yapabilmesini sağlıyoruz.
Sık sorulan sorular
KVKK uyumu yazılım firmasının mı, işletmenin mi sorumluluğu?
Kanun'daki yükümlülükler veri sorumlusuna, yani veriyi işleyen işletmeye aittir. Yazılım firması çoğu durumda veri işleyen konumundadır ve güvenlik tedbirlerinden veri sorumlusuyla birlikte sorumludur. Pratikte uyum, iki tarafın birlikte çalışmasıyla sağlanır.
Her form için açık rıza almak gerekir mi?
Hayır. İşleme bazen başka bir hukuki sebebe dayanır: bir sözleşmenin kurulması, hukuki yükümlülük ya da meşru menfaat gibi. Bu durumda açık rıza gerekmez, yalnızca aydınlatma yeterlidir. Gereksiz açık rıza istemek, 2026/347 sayılı ilke kararına göre de doğru bir uygulama değildir.
Yurt dışındaki bir bulut sunucusunu kullanabilir miyiz?
Kullanabilirsiniz, ama bu bir yurt dışı aktarımı sayılabilir. Bu durumda aktarımın 9. maddedeki yollardan birine dayanması gerekir. Bu yollar yeterlilik kararı, standart sözleşme gibi uygun güvenceler ya da sınırlı arızi aktarım halleridir. Hangi yolun uygun olduğunu hukuk danışmanınızla belirleyin.
Eski bir yazılımı KVKK'ya uygun hale getirmek mümkün mü?
Çoğu zaman mümkündür; ama sonradan eklemek, baştan tasarlamaktan daha fazla emek ister. İşe veri envanteri, yetkiler ve kayıtlarla başlamak mantıklıdır. Devralma sürecini Mevcut Yazılımınızı Devralmak yazımızda anlattık.
Sonuç
KVKK uyumlu yazılım az veri toplar, erişimi sınırlar ve kaydeder. Ayrıca veriyi zamanında silebilir ve kullanıcıyı doğru bilgilendirir. Aydınlatma ile açık rızanın ayrılması ve yurt dışına aktarım kuralları gibi güncel düzenlemeler de önemlidir. Bu düzenlemeler, kararları tasarım aşamasında vermeyi daha da önemli hale getiriyor. Yeni bir yazılım planlıyor ya da mevcut sisteminizi gözden geçirmek istiyorsanız Yazılım ve Dijital Çözümler sayfamıza göz atabilir ya da bizimle iletişime geçebilirsiniz.
Güncelleme (Ekim 2026): Kişisel Verileri Koruma Kurulu, 29 Nisan 2026 tarihli ve 2026/921 sayılı "Mesai Takibi Amacıyla Biyometrik Veri İşlenmesi Hakkında İlke Kararı"nı 2 Haziran 2026'da Resmî Gazete'de yayımladı. Karara göre yalnız mesai takibi amacıyla parmak izi, yüz tanıma gibi biyometrik veri işlenmesi, açık rıza alınmış olsa bile ölçülülük ilkesine aykırı kabul ediliyor. Personel giriş-çıkış (PDKS) ya da saha ekibi takibi içeren yazılımlarda biyometrik yöntemlerin yeniden değerlendirilmesi gerekiyor.
Bu yazı bilgilendirme amaçlıdır, hukuki danışmanlık yerine geçmez.
Kaynaklar9
- KVKK — 6698 sayılı Kişisel Verilerin Korunması Kanunu (madde 4, 7, 9, 10, 12; İngilizce metin, 2024 değişiklikleriyle). — erişim: 2026-10 kvkk.gov.tr
- Resmî Gazete, 12 Mart 2024 — 7499 sayılı Kanun (madde 34, 36, 40). — erişim: 2026-10 resmigazete.gov.tr
- KVKK — Yurt Dışına Kişisel Veri Aktarımında Kullanılacak Standart Sözleşmelerde Dikkat Edilmesi Gereken Hususlara İlişkin Kamuoyu Duyurusu (5 Şubat 2025). — erişim: 2026-10 kvkk.gov.tr
- KVKK — Veri İhlali Bildirimi, Kurul'un 24.01.2019 tarihli ve 2019/10 sayılı kararı. — erişim: 2026-10 kvkk.gov.tr
- Cottgroup — KVKK İlke Kararı: Aydınlatma ve Açık Rıza Metinlerinin Yönetimi (2026/347, RG 24.03.2026, sayı 33203). — erişim: 2026-10 cottgroup.com
- Erdem & Erdem — SMS ile doğrulama kodu gönderilmesi hakkında ilke kararı (2025/1072, RG 26.06.2025). — erişim: 2026-10 erdem-erdem.av.tr
- Erdem & Erdem — İletişim bilgilerinin doğruluğuna ilişkin ilke kararı (2020/966, RG 15.01.2021). — erişim: 2026-10 erdem-erdem.av.tr
- Cottgroup — Mesai takibi amacıyla biyometrik veri işlenmesine ilişkin ilke kararı (2026/921, RG 02.06.2026). — erişim: 2026-10 cottgroup.com
- Google Play Console Yardım — Hesap silme gereksinimleri. — erişim: 2026-10 support.google.com