Passkey nedir? Kısaca, bir siteye ya da uygulamaya parola yazmadan giriş yapmanızı sağlayan bir kimlik doğrulama yöntemidir. Bunun için telefonunuzun ya da bilgisayarınızın kilidini açtığınız yöntemi (parmak izi, yüz tanıma ya da PIN) kullanırsınız. Türkçede "geçiş anahtarı" olarak da geçiyor. Arka planda paylaşılan bir parola yerine açık anahtarlı şifreleme kullanır. Bu yüzden çalınacak bir parola yoktur ve sahte giriş sayfalarına karşı doğal olarak dayanıklıdır.
Kısaca
- Passkey, FIDO Alliance ve W3C standartlarına (FIDO2 ve WebAuthn) dayanan, parolasız bir giriş yöntemidir.
- Sunucuda yalnızca açık anahtar saklanır; veritabanı sızsa bile girişte kullanılabilecek bir sır ele geçmez.
- Her passkey, oluşturulduğu siteye bağlıdır; sahte bir sitede çalışmaz. Bu da oltalamaya (phishing) karşı güçlü koruma sağlar.
- Mart 2026 itibarıyla Apple, Google ve Microsoft platformları passkey'i destekliyor; senkronizasyon ve şifre yöneticisi desteği platforma göre farklılık gösteriyor.
- Sitenize passkey eklerken hesap kurtarma ve parola ile birlikte kullanım dönemini baştan planlamak gerekir.
Passkey nedir?
Klasik parolada siz ve site aynı sırrı bilirsiniz: Parolanızı yazarsınız, site de kendinde tuttuğu kayıtla karşılaştırır. Ancak sorun da buradadır. Parola tahmin edilebilir, başka sitelerde tekrar kullanılabilir, sahte bir sayfaya yazdırılabilir ya da sitenin veritabanından çalınabilir.
Buna karşılık passkey'de ortada paylaşılan bir sır yoktur. Bir siteye passkey ile kaydolduğunuzda cihazınız iki parçalı bir anahtar çifti üretir:
- Gizli anahtar (private key): Cihazınızda ya da şifreli olarak senkronize edildiği şifre yöneticinizde kalır, siteye hiç gönderilmez.
- Açık anahtar (public key): Siteye gönderilir ve hesabınızla birlikte saklanır.
FIDO Alliance, bu yapının sunucuda çalınabilecek bir sır bırakmadığını vurguluyor. Apple da aynı noktayı vurguluyor. Sunucularda yalnızca açık anahtar tutulduğu için bunlar, Apple'ın ifadesiyle saldırganlar açısından "daha az değerli hedefler"dir.
Nasıl çalışır? WebAuthn ve FIDO2'nin basit anlatımı
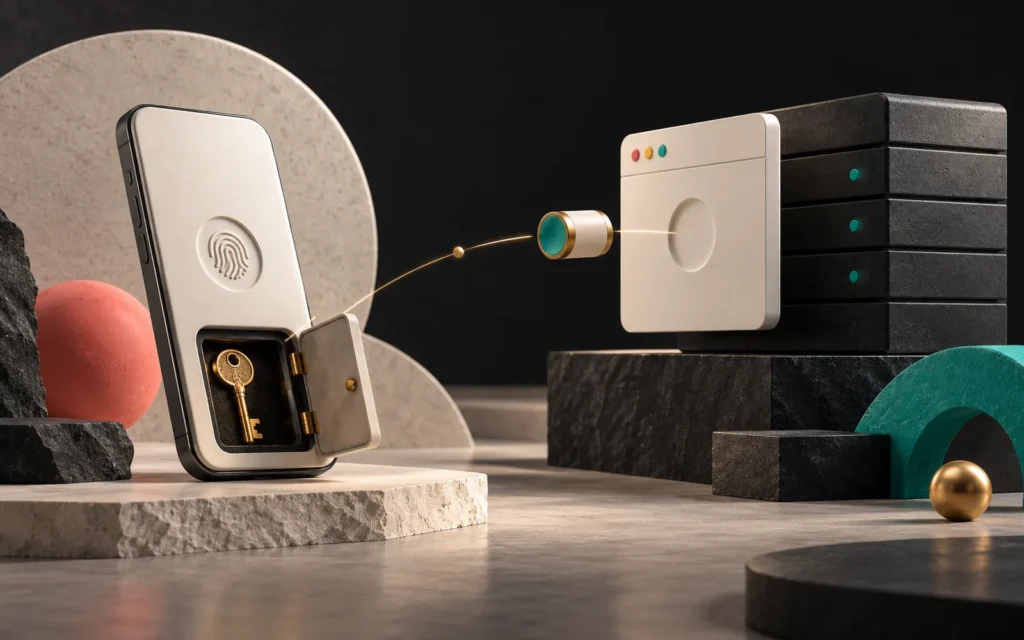
Passkey'in web tarafındaki altyapısı WebAuthn (Web Authentication) adlı W3C standardıdır. FIDO Alliance'ın protokolleriyle birlikte bu bütüne genellikle FIDO2 denir. Süreç iki adımdan oluşur:
1. Kayıt: Site, cihazınıza rastgele bir değer (challenge) ve kendi kimliğini gönderir. Siz parmak izi, yüz tanıma ya da PIN ile onay verirsiniz. Cihaz bu siteye özel yeni bir anahtar çifti üretir ve açık anahtarı siteye iletir.
2. Giriş: Site yine rastgele bir değer gönderir. Cihazınız, sizin onayınızın ardından bu değeri gizli anahtarla imzalar. Son olarak site imzayı kayıtlı açık anahtarla doğrular. Doğruysa içeridesiniz.
Bir benzetmeyle: Site size her girişte farklı bir bilmece sorar. Bilmecenin cevabını yalnızca sizin cebinizdeki mühür üretebilir. Site ise mührün izini tanır ama mührün kendisine hiçbir zaman sahip olmaz.
Neden oltalamaya dayanıklı?
WebAuthn'de her passkey, oluşturulduğu sitenin kimliğine (RP ID) bağlıdır. Yani tarayıcı ve cihaz, passkey'i yalnızca o siteye ait adreslerde kullanır. Bu yüzden "artsutıon.com" gibi tek harfi farklı sahte bir adrese gitseniz bile passkey'iniz orada çalışmaz. MDN'nin özetiyle, imzalar sitenin kaynağına (origin) bağlı olduğu için sahte bir giriş sayfası geçerli bir girişi yeniden kullanamaz. WebAuthn ayrıca yalnızca güvenli bağlantılarda (HTTPS) çalışır. SSL sertifikası bu nedenle passkey için de ön koşuldur.
Standartların durumu (Mart 2026)
WebAuthn'ün ikinci seviyesi (Level 2), Nisan 2021'den beri resmî bir W3C önerisidir (Recommendation). Üçüncü seviye (Level 3) ise Mart 2026 itibarıyla "aday öneri" (Candidate Recommendation) aşamasında. W3C bu sürümün son taslağını Ocak 2026'da yayımladı. MDN'ye göre Web Authentication API, Eylül 2021'den beri tüm büyük tarayıcılarda yaygın olarak kullanılabilir durumda.
Senkronize ve cihaza bağlı passkey farkı
FIDO Alliance iki tür passkey tanımlıyor:
| Tür | Nerede durur? | Artısı | Dikkat edilecek nokta |
|---|---|---|---|
| Senkronize passkey | Şifre yöneticisinin bulutunda, uçtan uca şifreli | Telefon değişse de kaybolmaz, cihazlar arasında taşınır | Güvenlik, senkronizasyon hesabının güvenliğine de bağlıdır |
| Cihaza bağlı passkey | Tek bir cihazda ya da donanım güvenlik anahtarında | En yüksek güvence düzeyi | Cihaz kaybolursa yedek bir giriş yolu gerekir |
Genel olarak günlük kullanıcıların büyük kısmı senkronize passkey kullanır. Öte yandan yüksek güvenlik gerektiren kurumsal hesaplarda donanım güvenlik anahtarları tercih edilebilir.
Hangi cihazlar destekliyor? (Mart 2026 itibarıyla)
passkeys.dev'deki platform tablosuna ve üreticilerin açıklamalarına göre durum özetle şöyle:
- Apple: iOS/iPadOS 16 ve macOS 13'ten itibaren passkey'ler iCloud Anahtar Zinciri ile uçtan uca şifreli olarak senkronize ediliyor. iOS 17 ve macOS 14'ten itibaren üçüncü taraf şifre yöneticileri de passkey sağlayıcısı olabiliyor. Eylül 2025'te çıkan iOS 26, FIDO Alliance'ın geliştirdiği standart biçimle passkey'lerin uygulamalar arasında güvenli şekilde dışa ve içe aktarılmasını destekliyor.
- Android: Android 9 ve üzerinde Google Şifre Yöneticisi ile senkronize passkey destekleniyor. Android 14'ten itibaren ise üçüncü taraf şifre yöneticileri de kullanılabiliyor.
- Windows: Windows Hello ile cihazda passkey saklanabiliyor. Kasım 2025 güncellemesiyle Windows 11'de üçüncü taraf passkey yöneticileri (ilk olarak 1Password ve Bitwarden) işletim sistemine entegre edilebiliyor. İşletim sistemi düzeyinde senkronizasyon ise henüz yok.
- Chrome (masaüstü): Eylül 2024'ten itibaren Chrome, Windows, macOS ve Linux'ta passkey'leri Google Şifre Yöneticisi'ne kaydedip cihazlar arasında senkronize edebiliyor. Google bunu, yalnızca kullanıcının bildiği bir PIN ile uçtan uca şifreli olarak yaptığını belirtiyor.
- Cihazlar arası giriş: Passkey'iniz başka bir cihazdaysa (örneğin telefonunuzda), bilgisayardaki tarayıcının gösterdiği QR kodu telefonla okutarak giriş yapabilirsiniz.
Üstelik büyük platformlar da passkey'i varsayılan hale getiriyor. Google, Ekim 2023'te kişisel Google hesaplarında passkey'i varsayılan giriş seçeneği yaptı. Microsoft ise Mayıs 2025'te yeni Microsoft hesaplarının varsayılan olarak parolasız açılacağını duyurdu.
Web sitenize ve işinize etkisi
Passkey, yalnızca büyük platformlar için değil, müşteri hesabı olan her site için gündemde olmalı. Örneğin e-ticaret siteleri, bayi ve müşteri portalları, SaaS ürünleri ve yönetim panelleri bu gruptadır. Bir mağaza kuruyorsanız e-ticaret altyapısı seçerken seçtiğiniz platformun passkey desteğini de sorabilirsiniz.
Sağladığı faydalar:
- Daha az hesap ele geçirme riski. Oltalama ve parola tekrar kullanımı kaynaklı saldırılara karşı yapısal koruma sağlar.
- Daha kolay giriş. Microsoft, kendi verilerine göre passkey ile girişin parolaya kıyasla çok daha yüksek oranda başarılı olduğunu ve parola ile çok faktörlü doğrulamadan daha hızlı tamamlandığını açıkladı.
- Daha az destek yükü. Böylece "Şifremi unuttum" talepleri azalabilir.
Planlamanız gerekenler:
- Geçiş dönemi. Tüm müşterileriniz bir anda passkey'e geçmeyecek. Bu yüzden bir süre parola ve passkey birlikte sunulmalı; kullanıcıya passkey, örneğin girişten sonra önerilebilir.
- Hesap kurtarma. Özellikle passkey kaybedildiğinde ne olacağını baştan tasarlayın. Çünkü kurtarma yolu zayıfsa, saldırgan oradan girer.
- Birden fazla passkey. Kullanıcının farklı cihazlar için birden fazla passkey ekleyebilmesine ve hesap ayarlarından bunları yönetebilmesine izin verin.
- Hazır çözüm mü, özel geliştirme mi? Birçok kimlik doğrulama servisi ve platform passkey desteği sunuyor; bunların bir kısmı bulut bilişim yazımızda anlattığımız SaaS modeliyle çalışıyor. Özel bir yazılımda ise WebAuthn sunucu tarafı doğrulamasının (challenge, kaynak ve imza kontrolü) dikkatle yapılması gerekir.
Sık yapılan hatalar
- Passkey'i ek bir "ikinci adım" sanmak. Passkey, tek başına güçlü bir giriş yöntemidir; parola + SMS kodu düzeninin üstüne eklenen bir zorunluluk olarak tasarlanmamalı.
- Kurtarma akışını unutmak. Sonuçta en güçlü giriş yöntemi, en zayıf kurtarma yolu kadar güvenlidir.
- HTTPS'i ihmal etmek. WebAuthn yalnızca güvenli bağlamlarda çalışır.
- Alan adı yapısını düşünmeden başlamak. Passkey'ler belirli bir alan adına bağlı olduğu için, ileride alan adı ya da alt alan adı değişikliği planlıyorsanız bunu baştan hesaba katmalısınız.
- Kullanıcıyı zorlamak. Passkey'i zorunlu tutmak yerine anlaşılır bir dille önermek, geçişi kolaylaştırır.
Bizim deneyimimiz
Yeni bir müşteri portalı, panel ya da SaaS projesinde giriş yöntemini proje başında konuşuyoruz. Bu konuşmada üç soruya cevap arıyoruz: Kullanıcılar kim ve hangi cihazları kullanıyor? Hesap ele geçirilirse risk ne kadar büyük? Kullanıcı erişimini kaybederse hesabını nasıl ve kimin onayıyla geri alacak?
AquaCRM ve Etiket İş Takip Asistanı gibi kendi ürünlerimizde de müşteri verisi barındırdığımız için giriş güvenliği, tasarım kararlarımızın merkezinde. Passkey gibi yeni yöntemleri değerlendirirken önceliğimiz kullanıcıyı zorlamadan daha güvenli bir seçenek sunmak ve kurtarma akışını en az giriş kadar özenle tasarlamak.
Sık sorulan sorular
Passkey kullanırsam parmak izim siteye gönderilir mi?
Hayır. Parmak izi ya da yüz tanıma yalnızca cihazınızda, passkey'in kilidini açmak için kullanılır. Aslında siteye gönderilen şey, gizli anahtarla üretilmiş bir imzadır.
Telefonumu kaybedersem passkey'lerim de kaybolur mu?
Senkronize passkey kullanıyorsanız (iCloud Anahtar Zinciri, Google Şifre Yöneticisi ya da bir üçüncü taraf şifre yöneticisi), yeni cihazınızda hesabınıza girdiğinizde passkey'leriniz geri gelir. Yalnızca tek bir cihazda duran passkey'ler için ise sitenin sunduğu yedek giriş yolunu kullanmanız gerekir.
Passkey ile iki faktörlü doğrulamaya hâlâ gerek var mı?
Passkey, yapısı gereği "sahip olduğunuz şey" (cihaz) ile "olduğunuz ya da bildiğiniz şey"i (biyometri ya da PIN) bir araya getirir. Bu nedenle çoğu senaryoda ek bir SMS koduna gerek kalmaz. Yüksek riskli işlemler için ek kontroller yine de düşünülebilir.
Passkey'i farklı bir şifre yöneticisine taşıyabilir miyim?
Şu anda bu konu hızla gelişiyor. FIDO Alliance, şifre yöneticileri arasında güvenli aktarım için standart bir biçim üzerinde çalışıyor ve Apple, iOS 26 ile bu tür aktarımı desteklemeye başladı. Diğer platformlarda destek, kullandığınız şifre yöneticisine göre değişiyor.
Sonuç
Passkey, parolanın en zayıf yanlarını, yani tahmin edilebilirliği, tekrar kullanımı ve oltalamaya açıklığı yapısal olarak ortadan kaldıran bir yöntem. Mart 2026 itibarıyla büyük platformların hepsinde destekleniyor ve kullanıcılar giderek buna alışıyor. Müşteri hesabı olan bir siteniz ya da yazılımınız varsa, passkey'i bir sonraki geliştirme planınıza almanın tam zamanı.
Sitenize ya da yazılımınıza güvenli bir giriş akışı kurmak için yazılım ve dijital çözümler ve web tasarım sayfalarımıza göz atabilirsiniz. Dilerseniz bizimle iletişime de geçebilirsiniz.
Güncelleme (Ekim 2026): W3C, Web Authentication Level 3 belirtimini 25 Ağustos 2026'da resmî W3C önerisi (Recommendation) olarak yayımladı. Yazıda "aday öneri" aşamasında olarak geçen sürüm artık nihai standart durumunda.
Kaynaklar11
- FIDO Alliance, "Passkeys", fidoalliance.org
- W3C, "Web Authentication: An API for accessing Public Key Credentials Level 3", w3.org
- W3C, "Updated Candidate Recommendation: Web Authentication Level 3" (Ocak 2026), w3.org
- MDN Web Docs, "Web Authentication API", developer.mozilla.org
- passkeys.dev, "Device Support", passkeys.dev
- Apple Developer, "Passkeys", developer.apple.com
- 9to5Mac, "iOS 26 makes it easy to transfer passkeys and passwords between apps" (13 Haziran 2025), 9to5mac.com
- Chrome for Developers, "Chrome to sync passkeys on Google Password Manager between desktop and Android" (19 Eylül 2024), developer.chrome.com
- Google Blog, "Passkeys are now the default sign-in for Google Accounts" (10 Ekim 2023), blog.google
- Microsoft Security Blog, "Pushing passkeys forward: Microsoft's latest updates for simpler, safer sign-ins" (1 Mayıs 2025), microsoft.com
- CyberInsider, "Windows 11 integrates native support for Bitwarden and 1Password" (12 Kasım 2025), cyberinsider.com